عن مدقق شهادات SSL
تفحص أداة فحص شهادة SSL من ToolsPivot اتصال موقعك أو خادم بريدك كما يفحصه المتصفح أو برنامج البريد، ثم تعطيك حكمًا واضحًا من ثلاث كلمات: «آمن» أو «يحتاج إلى انتباه» أو «معطّل». وإذا وجدت خللًا سمّته باسمه، كأن تكون الشهادة منتهية أو صادرة لاسم آخر أو موقّعة ذاتيًا أو ناقصة الشهادة الوسيطة أو مُبطَلة، ثم عرضت خطوات الإصلاح لمنصتك. أُعيد بناء النسخة 2.0 في أكتوبر 2026، وواجهتها متاحة في 18 لغة، وتعمل دون حساب.
كيفية فحص شهادة SSL لموقعك باستخدام ToolsPivot
- اكتب اسم النطاق أو الرابط كاملًا أو صيغة host:port مثل example.com:8443 في خانة العنوان.
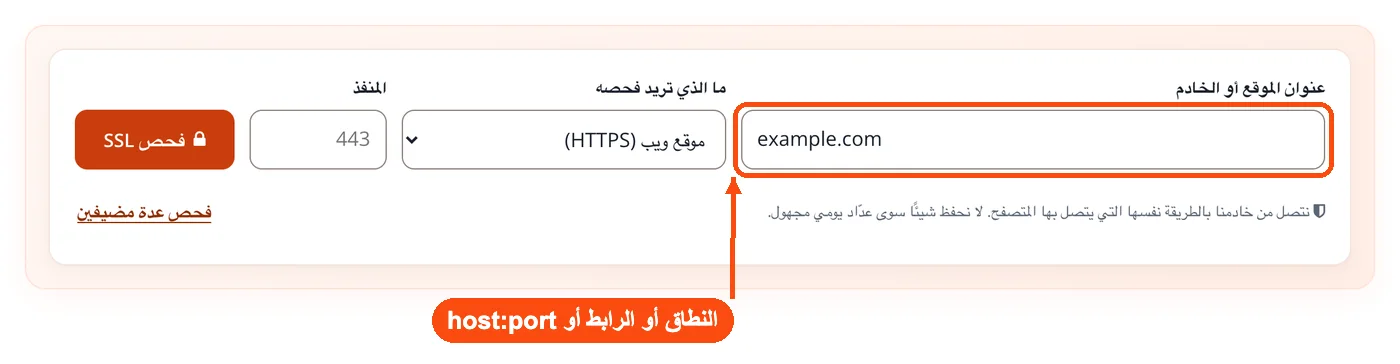
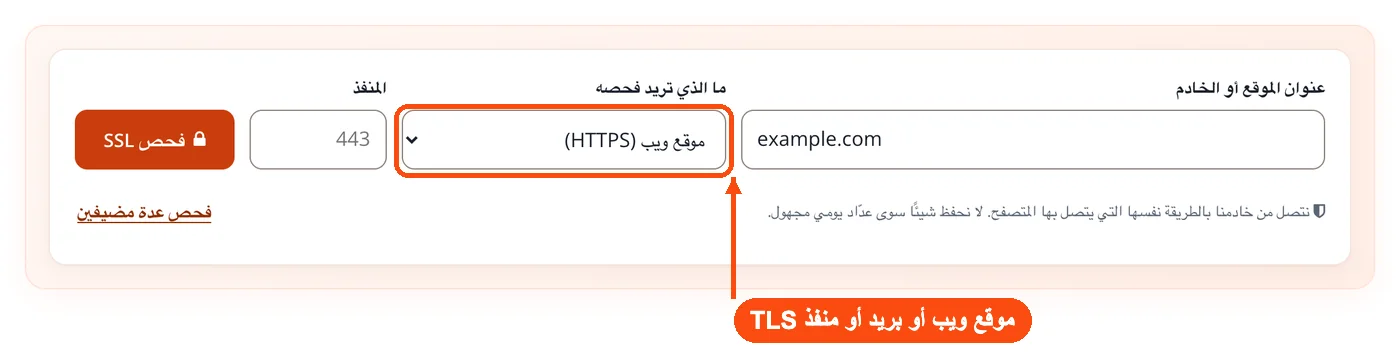
- اختر ما تريد فحصه: موقع ويب (HTTPS على المنفذ 443)، أو بريد SMTP (المنفذ 587)، أو بريد IMAP (المنفذ 143)، أو بريد POP3 (المنفذ 110)، أو منفذ TLS آخر مثل 465 أو 993 أو 8443.
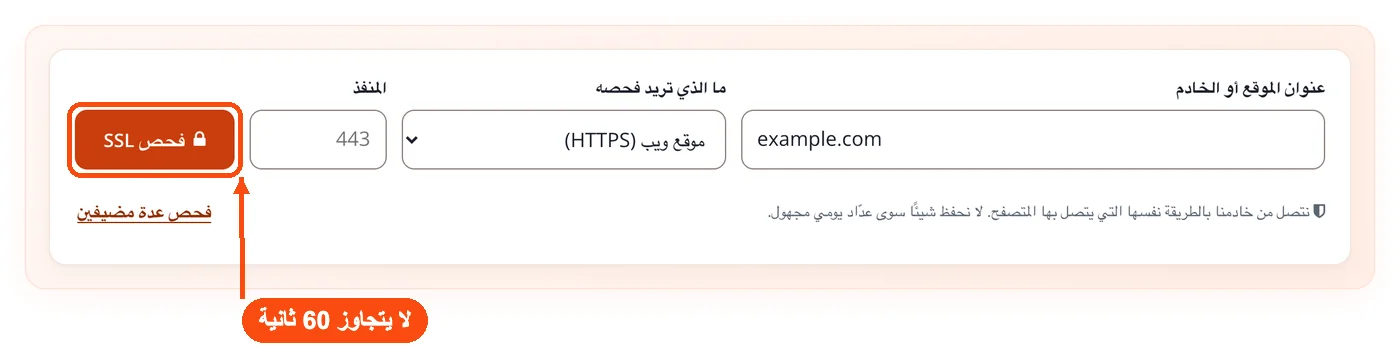
- ابدأ الفحص، فهو لا يتجاوز 60 ثانية.
- اقرأ الحكم في أعلى التقرير، وإن ظهرت مشكلة فاختر منصتك من الأزرار فوق خطوات الإصلاح: Apache أو Nginx أو IIS أو cPanel أو Cloudflare أو certbot من Let’s Encrypt.
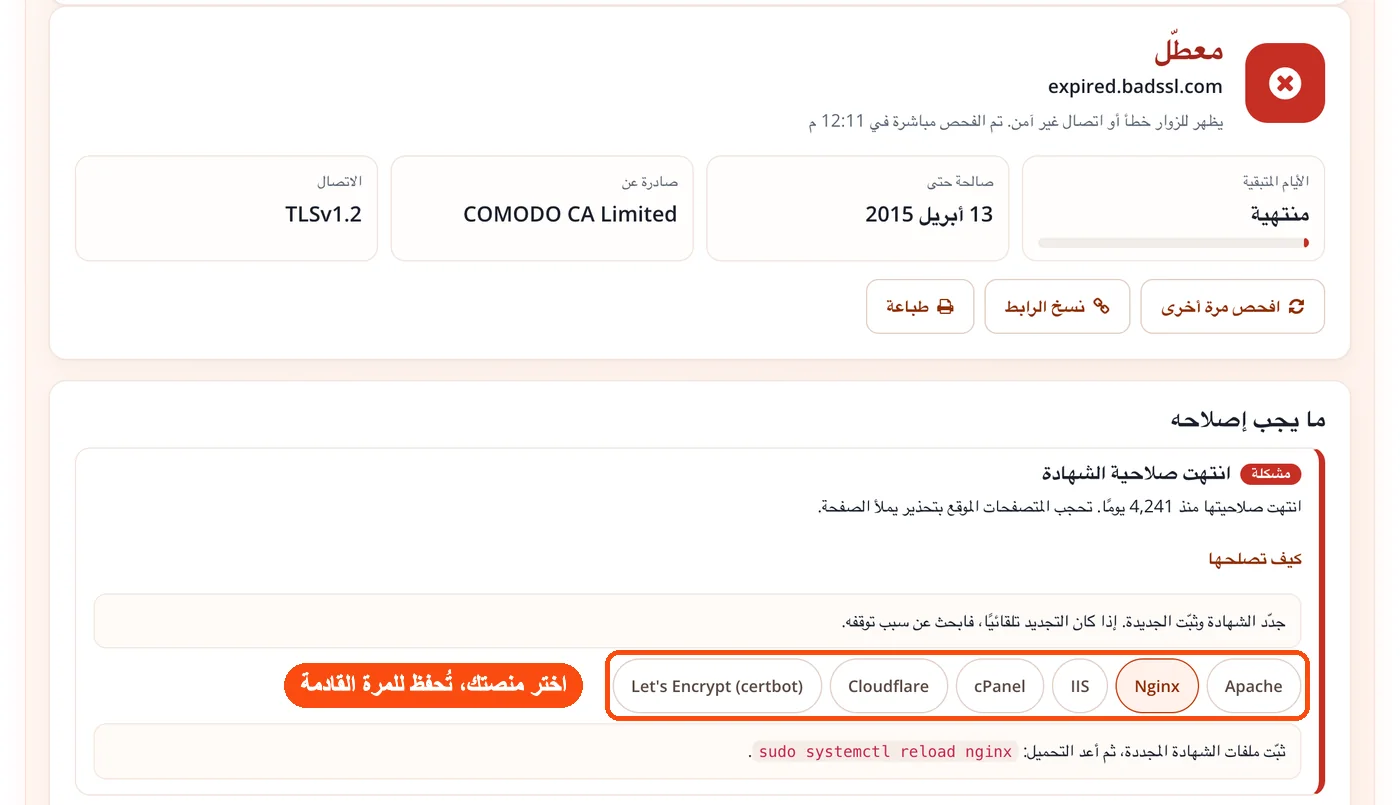
- بعد تطبيق الإصلاح اضغط زر «افحص مرة أخرى» ليتصل بالخادم من جديد بدل عرض النتيجة المحفوظة.
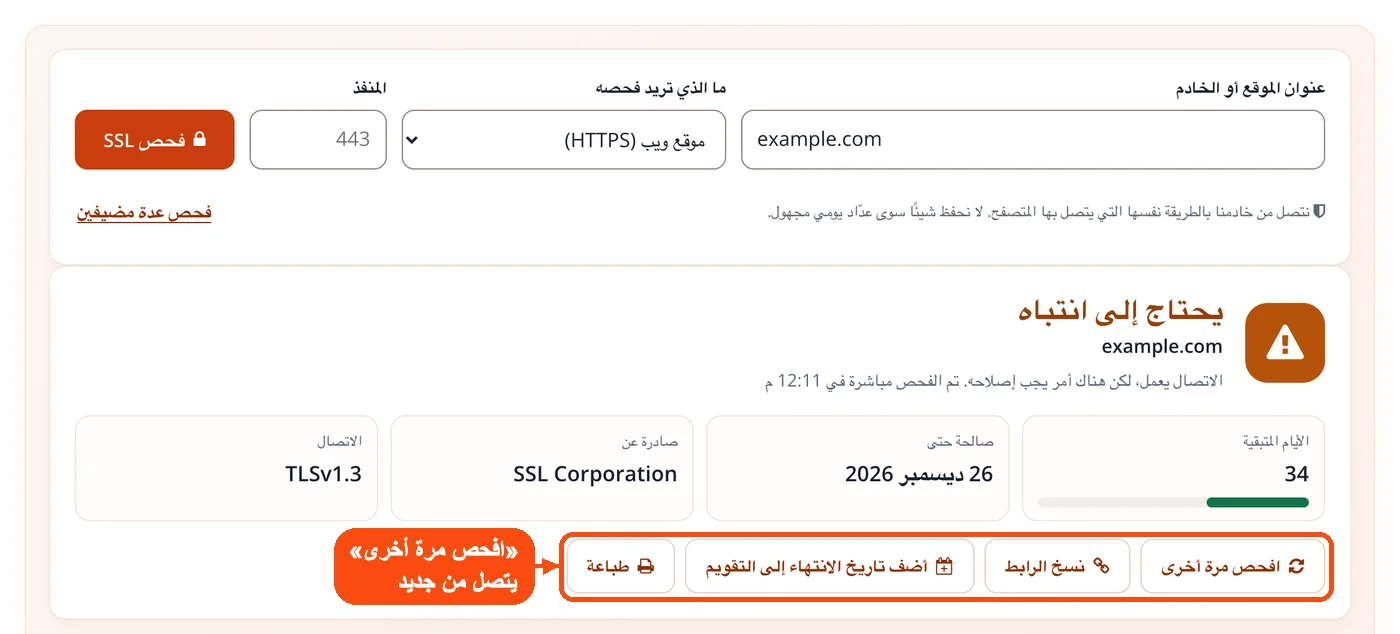
قبل الاتصال تنظّف الأداة ما كتبته: تحذف البروتوكول والمسار ومعاملات الاستعلام، وتأخذ رقم المنفذ إن كتبته بعد اسم المضيف، وتحوّل النطاقات الدولية، ومنها النطاقات العربية مثل «متجر.السعودية»، إلى صيغتها اللاتينية ASCII. وترفض كل ما ليس اسم مضيف صالحًا أو عنوان IPv4، مثل رابط يحمل اسم مستخدم وكلمة مرور، أو نص فيه رموز تحكم، أو مدخل يتجاوز 300 حرف.
بعد ذلك تحوّل الأداة الاسم إلى عناوين IPv4 وتحتفظ بما لا يزيد على 4 عناوين منها، وإن أردت معرفة هذه العناوين مسبقًا فاستخدم أداة تحويل النطاق إلى عنوان IP. وإذا كان أحد العناوين خاصًا أو داخليًا توقف الفحص برسالة «هذا الاسم يشير إلى عنوان خاص أو داخلي، ولا تفحصه هذه الأداة». يمر كل طلب عبر تحقق Turnstile الموحد للموقع، فلا تظهر لك صورة تحقق مع كل فحص، ولكل زائر 30 فحصًا في اليوم. وتحفظ ToolsPivot النتيجة المكتملة دقيقتين لكل مضيف ومنفذ وخدمة ونمط فحص، فلا يعيد تحديث الصفحة الاتصال بالخادم، ولا يُخزَّن شيء غير هذا الملف المؤقت وعدّاد يومي لا يحمل هويتك.
كيف تقرأ التقرير: آمن أو يحتاج إلى انتباه أو معطّل
لكل ملاحظة في التقرير مستوى. يكفي عطل واحد ليصبح الحكم «معطّل»، ويكفي تحذير واحد ليصبح «يحتاج إلى انتباه»، فإن خلا التقرير منهما كان الحكم «آمن». أما ما يصنَّف «نصيحة»، مثل غياب TLS 1.3 أو غياب HSTS أو خلو الشهادة من طوابع الشفافية، فيظهر أمامك دون أن يغيّر الحكم. ويذكر التقرير الوقت الذي استغرقه الفحص.
تحت الحكم قائمة المشكلات مع خطوات الإصلاح لمنصتك، وتتذكر الأداة اختيارك لاحقًا. ثم أقسام قابلة للطي: الشهادة، والسلسلة، والبروتوكولات، والتحويلات مع HSTS، وسجلات DNS من نوع CAA، والشفافية، وقسم مستقل لكل عنوان. ويُرسم التقرير في متصفحك بلغة الواجهة من بيانات JSON يعيدها الخادم. وفي قسم الشهادة تجد:
- الاسم الشائع وكل أسماء DNS وعناوين IP المدرجة في الشهادة، ثم المنظمة والجهة المُصدِرة ومنظمتها.
- تاريخ بدء الصلاحية وتاريخ انتهائها وعدد الأيام المتبقية.
- الرقم التسلسلي وخوارزمية التوقيع ونوع المفتاح وحجمه مع اسم المنحنى لمفاتيح EC، وبصمة SHA-256.
- عدد طوابع الشفافية المضمّنة في الشهادة (SCTs).
- كل شهادة في السلسلة مع تاريخ انتهائها الخاص بها.
وإن كان ملف الشهادة بين يديك قبل تثبيته فاقرأ حقوله في أداة فك ترميز الشهادة. ومن التقرير نفسه يمكنك طباعته، أو نسخ رابط مشاركة يعيد الفحص ذاته لمن تُرسله إليه، أو تنزيل ملف تقويم بصيغة ics يضم تذكيرين قبل انتهاء الشهادة: الأول قبل 30 يومًا والثاني قبل 7 أيام. ولا تراقب الأداة موقعك تلقائيًا، فالتذكير ملف تضيفه إلى تقويمك بنفسك. وتزداد قيمة هذا التذكير بعد أن خفّض منتدى CA/Browser الحد الأقصى لصلاحية الشهادات العامة إلى 200 يوم منذ 15 مارس 2026، ثم إلى 47 يومًا بحلول مارس 2029.
أسباب رفض المتصفح للشهادة وطرق إصلاحها
يبدأ الفحص باتصال يحاكي المتصفح بتحقق كامل: يجب أن تتسلسل الشهادة إلى جذر في مخزن الثقة لدى النظام وأن تغطي اسم المضيف، مع إرسال SNI. وإذا انقطع الاتصال أو رُفض أو انتهت مهلته أعادت الأداة المحاولة مرة واحدة بعد 0.4 ثانية، كي لا تتحول حزمة ضائعة إلى حكم خاطئ. فإن فشل التحقق فتحت اتصالًا ثانيًا دون تحقق وبأدنى مستوى أمان في OpenSSL، فتقرأ حتى الشهادة المنتهية أو الموقّعة ذاتيًا أو الضعيفة جدًا، ثم تستنتج سبب الرفض:
| العطل | المستوى | متى يظهر |
|---|---|---|
| الاسم لا يُحَلّ | معطّل | لا يوجد رد DNS لاسم المضيف |
| رفض الاتصال أو انتهاء مهلته | معطّل | تعذّر فتح اتصال TCP بالمنفذ |
| المنفذ لا يعمل بتشفير TLS | معطّل | الاتصال ينجح لكن مصافحة TLS لا تتم |
| الخادم لا يعرض STARTTLS | معطّل | خادم البريد لا يقدّم الترقية إلى الاتصال المشفّر |
| شهادة منتهية أو لم يبدأ سريانها | معطّل | تواريخ الصلاحية |
| اسم غير مطابق | معطّل | لا يغطي أي اسم في الشهادة اسمَ المضيف وفق قواعد Wildcard |
| شهادة موقّعة ذاتيًا | معطّل | الموضوع يطابق المُصدِر ولم تُرسَل سلسلة |
| جذر غير موثوق | معطّل | السلسلة لا تصل إلى جذر موثوق |
| شهادة مُبطَلة | معطّل | يؤكد ذلك OCSP أو قائمة الإبطال |
| حلقة تحويل | معطّل | ظهور الرابط نفسه مرتين أثناء تتبع تحويلات HTTP |
| تنتهي خلال 7 أيام | معطّل | بقي 7 أيام أو أقل |
| شهادة وسيطة مفقودة | يحتاج إلى انتباه | الخادم لم يرسل الشهادة المُصدِرة، والشهادة تحمل رابط «CA Issuers» |
| تنتهي خلال 30 يومًا | يحتاج إلى انتباه | بقي 30 يومًا أو أقل |
| مفتاح أو توقيع ضعيف | يحتاج إلى انتباه | مفتاح RSA أقل من 2048 بت أو EC أقل من 256 بت، أو توقيع SHA-1 أو MD5 |
| قبول TLS 1.0 أو 1.1 | يحتاج إلى انتباه | نجاح مصافحة مخصصة بهذا الإصدار |
| التحويل لا ينتهي إلى HTTPS | يحتاج إلى انتباه | سلسلة التحويل تنتهي برابط HTTP عادي |
| محتوى مختلط | يحتاج إلى انتباه | موارد http:// داخل صفحة HTTPS |
| شهادة مختلفة على عنوان آخر | يحتاج إلى انتباه | اختلاف البصمة بين عناوين IP |
| خلل في نسخة www أو النطاق المجرد | يحتاج إلى انتباه | شهادة النسخة الأخرى باسم خاطئ أو غير موثوقة |
| غياب TLS 1.3 أو HSTS أو طوابع الشفافية | ملاحظة | يظهر ولا يغيّر الحكم |
أكثر هذه الأعطال إرباكًا غياب الشهادة الوسيطة، فالموقع يعمل على جهازك ويفشل عند عملائك. فمتصفحا Chrome على الكمبيوتر وSafari يجلبان الشهادة الناقصة بنفسيهما، أما أندرويد وFirefox وJava وcurl فلا تفعل ذلك. تكتشف الأداة هذه الحالة حين لا يرسل الخادم الشهادة التي وقّعت شهادته، ثم تجلب الشهادة المُصدِرة من رابط «CA Issuers» لتكمل فحص الإبطال. والإصلاح المعتاد مع certbot على Nginx أن يشير التوجيه ssl_certificate إلى ملف fullchain.pem بدل cert.pem.
وفي مطابقة الاسم تتبع الأداة معيار RFC 6125: شهادة Wildcard تغطي مستوى واحدًا فقط في أقصى اليسار، فشهادة *.example.com لا تغطي example.com، والحل إعادة إصدارها بالاسمين عبر طلب جديد من مولّد طلب توقيع الشهادة CSR. وإذا رفض الخادم الشهادة الجديدة بعد التجديد فتأكد أولًا من مطابقة الشهادة مع المفتاح الخاص، وإن طلب IIS ملف PFX فغيّر الصيغة عبر محوّل صيغ شهادات SSL.
أما الإبطال، فإذا ذكرت الشهادة خادم OCSP بنت الأداة الطلب بأمر openssl ocsp وأرسلته إليه وقرأت الرد: سليمة أو مُبطَلة أو غير معروفة. وإن لم يوجد خادم OCSP نزّلت قائمة الإبطال من الجهة المُصدِرة، بحجم يصل إلى 2 MB، وبحثت فيها عن الرقم التسلسلي للشهادة. وإذا لم يتوفر أي منهما كتبت النتيجة بوضوح «تعذّر الفحص»، ولا تُفحص الشهادات الموقّعة ذاتيًا أصلًا. ولكل عطل تعرض الأداة سطر الإعداد أو مسار القائمة الدقيق في المنصة التي اخترتها.
إصدارات TLS وعناوين IP وسجلات CAA
تُعرف إصدارات TLS 1.3 وTLS 1.2 من الاتصال الذي تفاوض عليه الخادم. ثم تجرّب الأداة TLS 1.2 بمصافحة مستقلة إن كان الاتصال قد تم بالإصدار 1.3، وتجرّب 1.1 و1.0 كلًا بمصافحة مخصصة. قبول 1.0 أو 1.1 تحذير، وغياب 1.3 ملاحظة. وإذا كان نظام التشغيل في خادم الفحص نفسه يمنع TLS 1.0 و1.1 بسياسة تشفير حدها الأدنى TLS 1.2، ظهر هذان الإصداران «لم يُختبر» بدل أن يُكتب خطأً أن خادمك يرفضهما. وتتوقف هذه التجارب كلها بعد 18 ثانية.
وإذا كان للمضيف أكثر من عنوان فإن الأداة تصافح كل عنوان إضافي، حتى 3 عناوين أخرى، وتقارن بصمة شهادته ببصمة العنوان الأول. والشهادة المختلفة على أحدها تحذير يدل غالبًا على موزّع أحمال أو خادم قديم ما زال يحمل شهادة سابقة. ولمراجعة سجلات النطاق استخدم أداة البحث في سجلات DNS.
وتضيف الأداة ملاحظة إلى الشهادة الموثوقة الخالية من طوابع SCT. وتبحث عن سجلات CAA عبر DNS-over-HTTPS من Google Public DNS، فتصعد من اسم المضيف إلى النطاقات الأعلى حتى تجد سجلات، ثم تبيّن لك الجهات المسموح لها بإصدار الشهادات لنطاقك. وهذا يكشف لك قبل التجديد هل تسمح سجلاتك للجهة التي ستطلب منها الشهادة.
فحص الموقع حول الشهادة: التحويلات وHSTS والمحتوى المختلط
في نمط «موقع ويب (HTTPS)» وحده تفحص الأداة ما يحيط بالشهادة. تتبع الرابط http://host/ خطوة خطوة حتى 10 تحويلات وتسجل حالة كل خطوة. الحلقة عطل، وانتهاء السلسلة على HTTP تحذير. وبهذه الطريقة تكتشف حلقة وضع Flexible في Cloudflare، وهي تحدث حين يتصل Cloudflare بخادمك عبر HTTP ثم يعيد الخادم التوجيه إلى HTTPS بلا نهاية. ولتتبع التحويلات منفصلة استخدم أداة فحص التحويل، ولقراءة كل الترويسات افتح أداة عرض ترويسات HTTP.
وتقرأ الأداة ترويسة Strict-Transport-Security في صفحة HTTPS، أي قيمة max-age ووجود includeSubDomains وpreload، ثم تتحقق من حالة النطاق في قائمة التحميل المسبق للمتصفحات عبر واجهة hstspreload.org البرمجية.
وفي المحتوى المختلط تفحص صفحة HTTPS، حتى 1.5 MB، بحثًا عن موارد http:// سيحمّلها المتصفح: الصور والسكربتات وإطارات iframe والصوت والفيديو وعناصر source وembed وtrack وobject وحقول الإدخال المصوّرة وملفات الأنماط والأيقونات وعناصر preload وملفات manifest وروابط إرسال النماذج. أما الروابط العادية إلى صفحات أخرى فلا تُحتسب. وتعرض الأداة حتى 20 موردًا مع العدد الكلي، وهذا ما يفسر عبارة «غير آمن» على موقع شهادته سليمة.
وأخيرًا، إذا فحصت example.com فحصت الأداة www.example.com أيضًا، والعكس صحيح، وتحذّرك إن كانت شهادة النسخة الأخرى لا تغطيها أو غير موثوقة. ولتوحيد النسختين بتحويل دائم يمكنك إنشاء القاعدة في مولّد تحويل www في htaccess. ويعرض التقرير ترويسة Server أيضًا.
فحص خوادم البريد وعدة نطاقات دفعة واحدة
مع البريد تجري الأداة المحادثة النصية التي يجريها برنامج البريد قبل التشفير: أمر EHLO ثم STARTTLS في SMTP، وأمر a1 STARTTLS في IMAP، وأمر STLS في POP3، ثم تطبق الفحوص نفسها على الشهادة. وتفحص المنافذ المشفّرة مباشرة مثل 465 و993 بالطريقة ذاتها. قد تنتهي مهلة المنفذ 25 من خادم الفحص لأن مزودي الاستضافة يحجبون هذا المنفذ الصادر عادة، أما المنفذ 587 فيعمل. وإن كانت الشهادة سليمة ورسائلك ترتد مع ذلك فراجع عنوان خادمك في أداة البحث في القوائم السوداء.
وإن كنت تدير مواقع عدة فاكتب حتى 10 نطاقات، كل نطاق في سطر، لتظهر النتائج في جدول. يُفحص الأول وحده، ثم يُفحص الباقي اثنين اثنين في النمط السريع. ويتخطى هذا النمط الإبطال والإصدارات القديمة والعناوين الأخرى وCAA والمحتوى المختلط وقائمة التحميل المسبق ونسخة www أو النطاق المجرد، لتنتهي القائمة بسرعة. ويُحتسب كل نطاق فحصًا واحدًا من حصتك اليومية.
حدود الأداة ومقارنتها بأدوات الفحص الأخرى
- تفحص الأداة عناوين IPv4 فقط، ولا تفحص عناوين IPv6.
- لا تعرض قائمة كاملة بخوارزميات التشفير، ولا تحاكي المصافحة لكل متصفح، ولا تجري اختبارات الثغرات مثل Heartbleed وROBOT، لأن هذه الاختبارات تستغرق دقائق. وتكتفي بعرض خوارزمية التشفير المتفاوض عليها والإصدارات المدعومة.
- لا تمنح درجة بالحروف من A إلى F، لأنها لن تطابق درجات SSL Labs وستربك القارئ، لذلك تعتمد الحكم بثلاث كلمات.
- لا تفحص OCSP stapling، وتعد طوابع SCT من الشهادة وحدها، لا من امتداد TLS ولا من رد OCSP.
- تقرأ المحتوى المختلط من HTML الصفحة الأولى فقط، فلا ترى الموارد التي يضيفها JavaScript لاحقًا.
- قد تظهر نتيجة الإبطال «تعذّر الفحص» إذا تعذّر الوصول إلى خادم OCSP أو القائمة، أو تجاوزت القائمة 2 MB.
- تفحص العناوين العامة فقط، وترفض المضيفات الداخلية والخاصة حفاظًا على الأمان.
| البند | ToolsPivot v2.0 | النسخة الأولى v1 | SSLShopper | Qualys SSL Labs |
|---|---|---|---|---|
| الزمن لكل مضيف | ثوانٍ | ثوانٍ | نحو 5 ثوانٍ | أكثر من 80 ثانية |
| تسمية العطل | كل الأعطال الشائعة بأسمائها | الانتهاء فقط، وغيره خطأ عام | بعضها (السلسلة والاسم) | نعم |
| الشهادة المُبطَلة | تُكتشف عبر OCSP أو قائمة الإبطال | تظهر سليمة | تظهر موثوقة | تُكتشف |
| إصدارات TLS | من 1.0 إلى 1.3 | لا شيء | لا تظهر | جدول كامل |
| المنافذ الأخرى وSTARTTLS للبريد | نعم | المنفذ 443 فقط | لا نتيجة على المنافذ الأخرى | التركيز على 443 |
| التحويلات وHSTS والمحتوى المختلط | نعم | لا | لا | HSTS فقط |
| سجلات CAA والشفافية | نعم | لا | لا | نعم |
| خطوات الإصلاح لكل منصة | منصات Apache وNginx وIIS وcPanel وCloudflare وcertbot | لا | نصائح عامة | لا |
| عدة نطاقات | حتى 10 | لا | لا | لا |
| تذكير الانتهاء | ملف تقويم دون حساب | لا | رابط «Remind me» | لا |
| التحقق البشري | Turnstile موحّد للموقع | صورة تحقق مع كل فحص | لا يوجد | لا يوجد |
اختُبرت الأدوات في أكتوبر 2026 بتشغيل كل منها على مضيفات الاختبار في badssl.com. ويبقى SSL Labs الأعمق في قائمة التشفير ومحاكاة المتصفحات والثغرات، وصفحة SSLShopper نفسها تحيل إليه في الإبطال والبروتوكولات. أما إن أردت سبب العطل وإصلاحه في ثوانٍ، فهنا تختلف ToolsPivot.
الأسئلة الشائعة عن فحص شهادة SSL
يغني عنه في أعطال التثبيت اليومية، من الاسم الخاطئ إلى الشهادة الوسيطة الناقصة والإبطال. أما التدقيق الأمني المعمّق واختبار الثغرات فمكانه SSL Labs.
السبب الأغلب محتوى مختلط، أي صورة أو سكربت يُحمَّل عبر http:// داخل صفحة HTTPS، أو تحويل ينتهي على HTTP. يذكر قسما المحتوى المختلط والتحويلات في التقرير الموارد والخطوات المسؤولة عن ذلك.
لا، فشهادة *.example.com لا تغطي example.com، ويظهر ذلك عطلًا باسم «الشهادة لا تغطي هذا الاسم».
لا، فإذا كان أي عنوان للمضيف خاصًا أو داخليًا توقف الفحص فورًا. ولمعرفة هل خادمك العام يستجيب أصلًا استخدم أداة فحص حالة الخادم.
لا يُحفظ عن كل فحص سوى ملف نتيجة مؤقت مدته دقيقتان وعدّاد يومي لا يحمل هويتك، وحتى تذكير الانتهاء ملف يبقى في تقويمك.
لا، فالفحص يتناول الشهادة والاتصال، والشهادة السليمة لا تعني أن المحتوى خالٍ من البرمجيات الضارة. ولهذا الغرض افحص النطاق في أداة فحص أمان المواقع.