عن مولد كلمة المرور
يُنشئ مولد كلمات المرور من ToolsPivot كلمة مرور عشوائية داخل متصفحك، ويضبطها على الرموز والشروط التي يطلبها الموقع الذي تسجّل فيه، فلا يرفضها النموذج حين تلصقها. والقوة المعروضة بجوارها ليست تخمينًا من مقياس يبحث عن الأنماط، بل العدد الدقيق للنتائج الممكنة تحت إعداداتك محسوبًا بالبت. لا يُرسَل شيء إلى أي خادم ولا تُحفظ أي كلمة مرور، وإن كانت لديك كلمة مرور قديمة وتريد معرفة متانتها فجرّب فاحص قوة كلمة المرور.
كيفية إنشاء كلمة مرور قوية باستخدام ToolsPivot
تفتح الصفحة وفيها كلمة مرور جاهزة من 16 حرفًا وبجوارها زر «نسخ»، فإن ناسبتك انتهى الأمر عند هذا الحد. وإن احتجت شيئًا مختلفًا فاتبع هذه الخطوات:
- اختر النوع من بين «عشوائية» و«عبارة مرور» و«سهلة الكتابة» و«سهلة النطق» و«PIN».
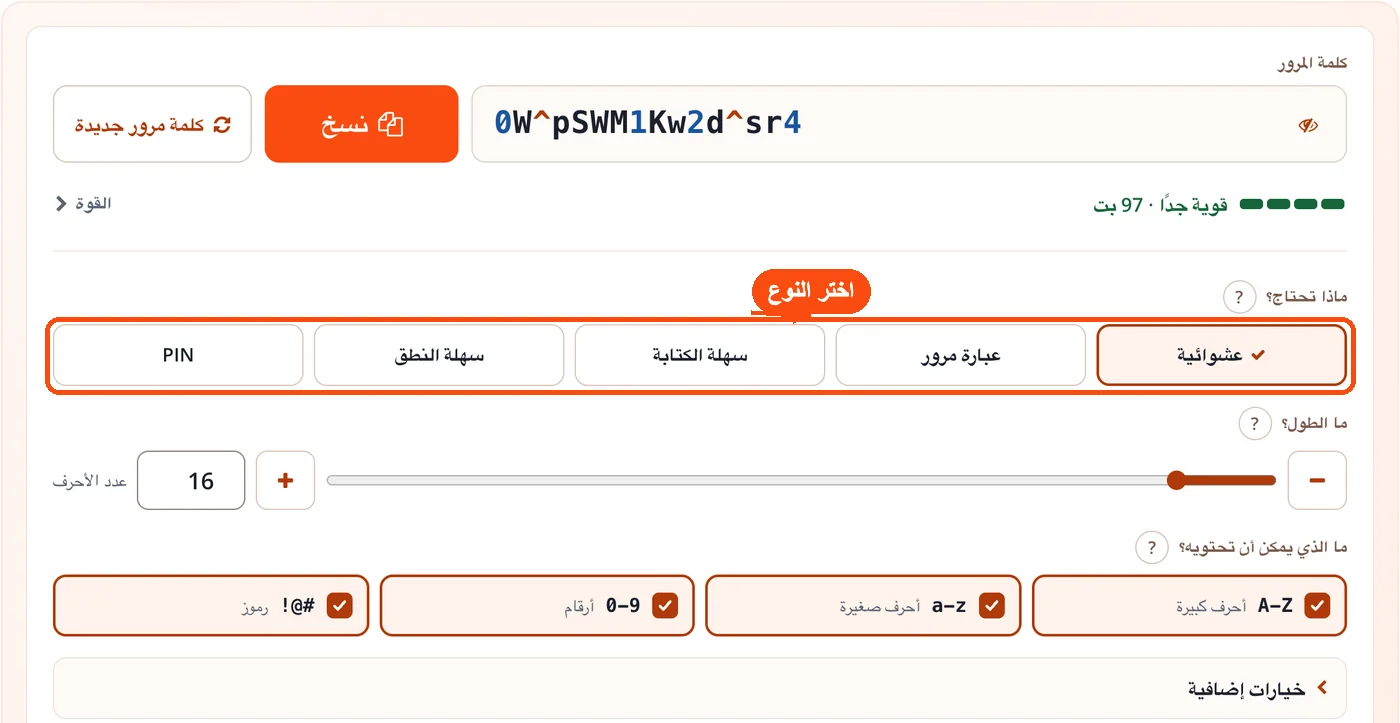
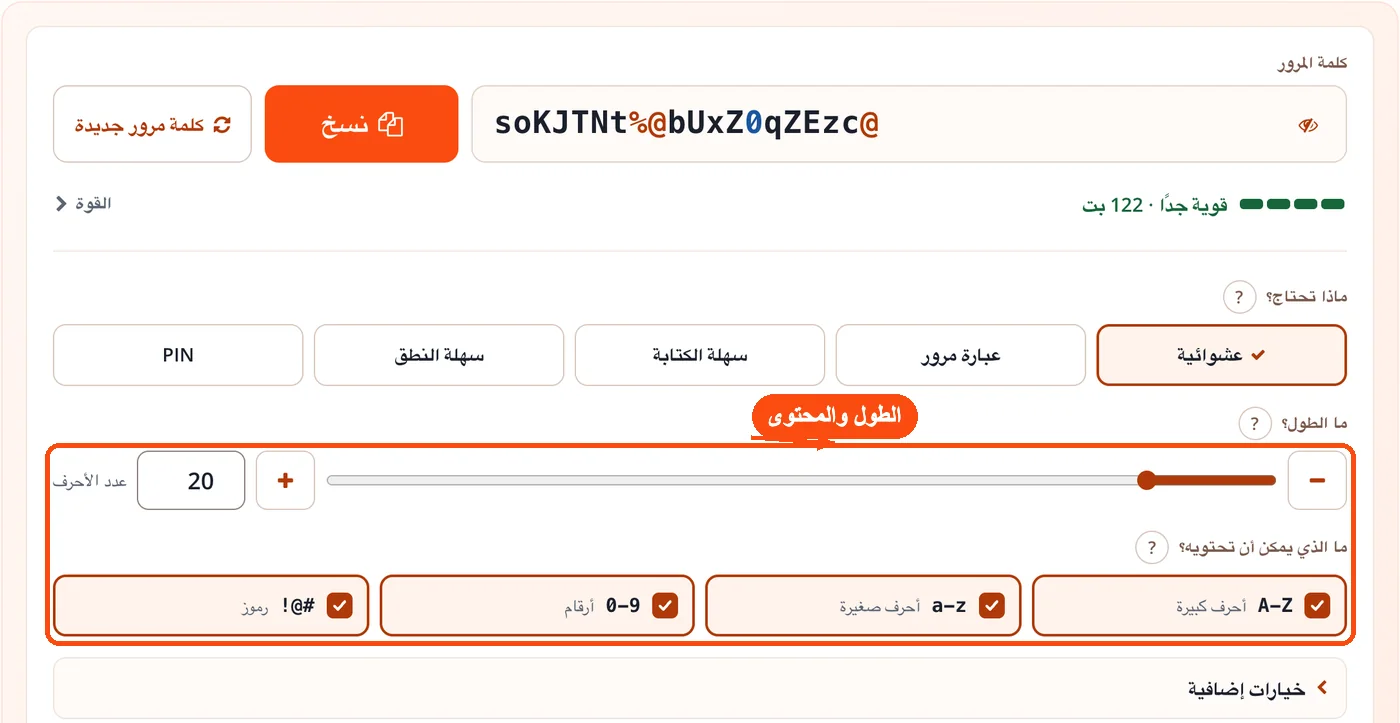
- حدّد الطول بالمنزلق أو اكتب الرقم الذي تريده، ثم فعّل ما يلزمك من المربعات الأربعة: «أحرف كبيرة» و«أحرف صغيرة» و«أرقام» و«رموز».
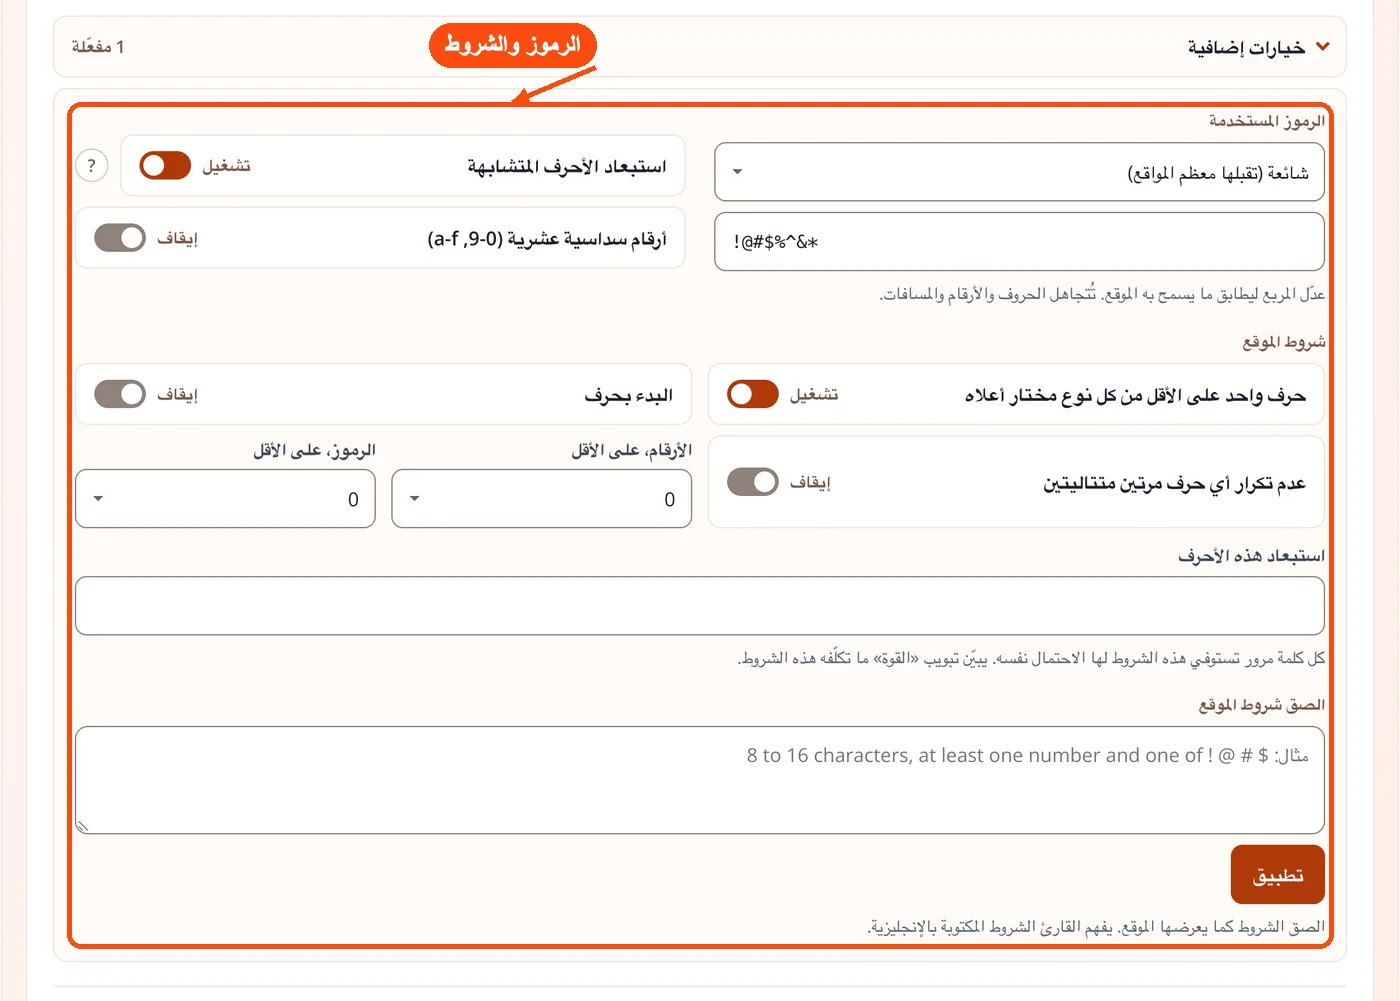
- إن كان للموقع شروط خاصة فافتح «خيارات إضافية» واختر مجموعة الرموز التي يقبلها، أو فعّل الشروط واحدًا واحدًا، أو الصق نص الشروط كما يعرضه الموقع.
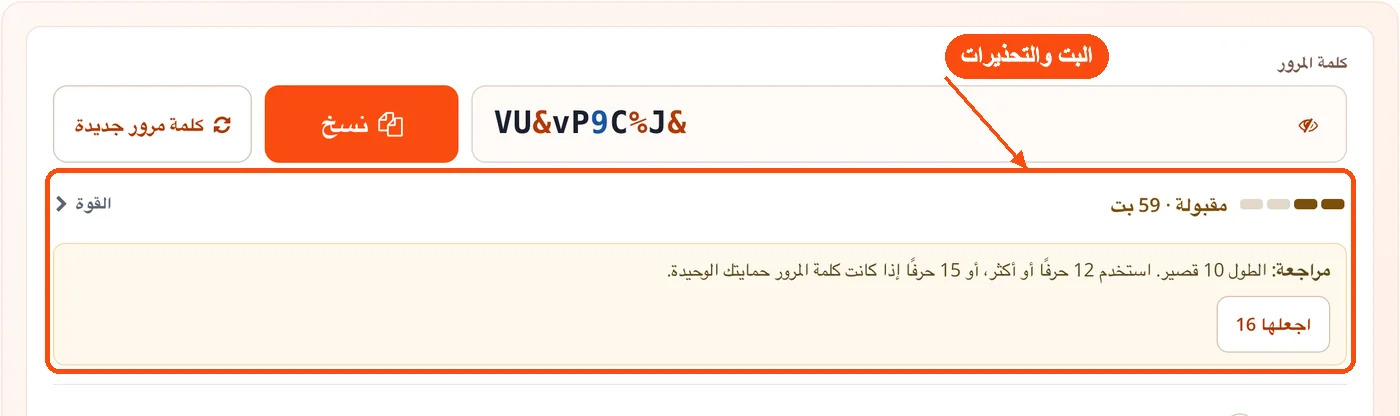
- راجع الرقم الظاهر بالبت وأي تحذير يظهر تحت كلمة المرور، فالتحذيرات هنا تشير إلى أمر يستحق نظرة قبل الاستخدام.
- انسخ الناتج والصقه في الموقع، ثم احفظه في مدير كلمات المرور.
يأتي كل حرف من مصدر العشوائية التشفيري في المتصفح crypto.getRandomValues، ثم يُوزَّع على نطاقه بطريقة أخذ العينات بالرفض، فلا يحظى حرف بفرصة أكبر من غيره كما يحدث عند قسمة الباقي البسيطة. ولا تستعين ToolsPivot بأي خدمة خارجية ولا تحتاج مفتاح API، ولا يخرج من الصفحة أي طلب لحظة توليد كلمة المرور. وتعرض الأداة آخر 20 كلمة مرور أنشأتها في هذه الزيارة فقط، وتبقى في ذاكرة الصفحة إلى أن تغلقها.
الأنواع الخمسة ومتى تختار كلًا منها
يختلف النوع المناسب باختلاف من سيكتب كلمة المرور: مدير كلمات مرور يلصقها عنك، أم أنت بيدك على شاشة تلفاز، أم زميل يسمعها منك عبر الهاتف. يلخص الجدول المدى والقيمة الافتراضية والقوة عندها لكل نوع:
| النوع | المدى | الافتراضي | القوة عند الافتراضي |
|---|---|---|---|
| عشوائية | من 4 إلى 128 حرفًا | 16 | 97.7 بت مع مجموعة الرموز الشائعة |
| عبارة مرور | من 3 إلى 20 كلمة | 6 | 77.5 بت (12.9 بت لكل كلمة) |
| سهلة الكتابة | من 8 إلى 64 حرفًا في كتل من أربعة | 16 | 80 بت (5 بت بالضبط لكل حرف) |
| سهلة النطق | من 3 إلى 12 مجموعة من مقطعين | 6 | 75.8 بت (12.6 بت لكل مجموعة) |
| رمز PIN | من 3 إلى 12 رقمًا | 6 | 19.9 بت (999,980 رمزًا ممكنًا) |
النوع العشوائي هو الخيار الطبيعي لكل حساب يحفظه مدير كلمات المرور، لأنك لن تكتبه بيدك أبدًا. أما عبارة المرور فتناسب كلمة المرور الرئيسية التي تكتبها من ذاكرتك كل يوم، وكلماتها مأخوذة من قائمة EFF Long Wordlist التي تضم 7,776 كلمة لا تبدأ أي منها بكلمة أخرى كاملة، وتُستخدم كما هي بترخيص CC BY 4.0، ولا تُحمَّل القائمة إلا عندما تطلب عبارة مرور. وإن احتجت كلمات عشوائية لغرض لا علاقة له بكلمات المرور، كلعبة أو تمرين كتابة، فاستخدم مولد الكلمات العشوائية.
يعتمد نوع «سهلة الكتابة» على 32 حرفًا فقط هي الأحرف الصغيرة والأرقام بعد حذف l و o و 0 و 1، ويقسّم الناتج إلى كتل من أربعة أحرف، فيناسب ما تكتبه على جهاز تلفاز أو جهاز ألعاب أو لوحة مفاتيح الجوال. ويبني نوع «سهلة النطق» كل مجموعة على نمط ساكن ثم صائت ثم ساكن ثم صائت، من 16 حرفًا ساكنًا و5 أحرف صائتة، فتسهل قراءتها لشخص آخر دون تهجئة. ورمز PIN لا يخرج أبدًا رقمًا واحدًا مكررًا مثل 111111 ولا تسلسلًا صاعدًا أو نازلًا مثل 123456 أو 654321.
وللمطورين خيار «أرقام سداسية عشرية» الذي يُخرج مفتاحًا من الأرقام 0-9 والأحرف a-f بأي طول، فمفتاح من 32 حرفًا يعطيك 128 بت. وإن أردت تحويل جزء من المفتاح إلى قيمة عشرية أو إجراء عملية حسابية عليه فاستعن بحاسبة النظام السداسي عشر.
مطابقة شروط الموقع حتى لا تُرفض كلمة المرور
أكثر ما يدفع الناس إلى ترك المولدات أن الموقع يرفض الناتج. في منتديات الدعم شكاوى متكررة من هذا النوع: مستخدم على منتدى Apple رُفضت كلمات المرور المقترحة له لأنها بلا رمز خاص، ومستخدم في DigitalOcean لم تعمل كلمة مروره حتى حذف منها الرمز @، ومنصة Tradogram تقبل سبعة رموز فقط هي ! @ # $ % & ? وترفض ما عداها. وفي السعودية تشترط بوابة الهيئة العامة للغذاء والدواء أن تتكون كلمة المرور من حروف إنجليزية أو أرقام فقط، دون أي رموز.
تحت «خيارات إضافية» تجد مجموعة رموز قابلة للتعديل، ومعها مجموعات جاهزة:
- الشائعة:
!@#$%^&*، وتقبلها معظم المواقع. - الواسعة: 23 رمزًا.
- كل رموز لوحة المفاتيح: 32 رمزًا.
- الآمنة في السكربتات وملفات الإعداد:
-_.+= - مفتاح الشبكة اللاسلكية Wi-Fi:
-_.!@*+=? - مجموعتك الخاصة: اكتب الرموز التي يذكرها الموقع فقط، كرموز Tradogram السبعة.
ويحذف خيار «استبعاد الأحرف المتشابهة» عند الطلب هذه الأحرف: O 0 o I l 1 |، وهو مفيد إذا كانت كلمة المرور ستُطبع أو تُقرأ من الشاشة. وتحت «شروط الموقع» تضبط حدًا أدنى للأرقام وحدًا أدنى للرموز، و«البدء بحرف»، و«عدم تكرار أي حرف مرتين متتاليتين». وكل نوع أحرف تختاره يظهر في الناتج حتمًا، والأداة تخبرك بذلك صراحة، فلن تصل إلى نموذج التسجيل بكلمة مرور خالية من الرقم الذي طلبه.
وإن كان الموقع يعرض شروطه بالإنجليزية فانسخ نصها كاملًا إلى «الصق شروط الموقع»، فتضبط الأداة الإعدادات بنفسها. لكن القارئ لا يفهم إلا الإنجليزية، فإذا كانت الشروط مكتوبة بالعربية، كما في كثير من البوابات الحكومية والبنكية في الخليج ومصر، فاضبط الحد الأدنى للأرقام والرموز وخيار البدء بحرف يدويًا. وقبل أن تلصق كلمة مرور جديدة في موقع لا تعرفه، تأكد من شهادته عبر فاحص شهادة SSL وراجع سمعته في فاحص أمان المواقع.
كيف تقرأ القوة بالبت وأوقات التخمين
الرقم الظاهر بالبت هو لوغاريتم عدد كلمات المرور الممكنة للأساس 2، وكل بت إضافي يضاعف عمل المهاجم. وتعرض لوحة «القوة» هذا العدد كاملًا، ثم ما يكلّفه حذف الأحرف وما يكلّفه كل شرط من البتات، ثم متوسط زمن التخمين بثلاث سرعات: 1,000 محاولة في الثانية، و10 مليارات، وتريليون محاولة في الثانية. السرعة الأولى أقرب إلى من يجرّب عبر نموذج تسجيل الدخول، والأخيرة أقرب إلى من يملك نسخة مسرّبة ويختبرها بأجهزة مخصصة.
خذ رمز PIN الافتراضي مثالًا: الأرقام الستة تعطي مليون احتمال، تُحذف منها 10 رموز من رقم مكرر و10 تسلسلات صاعدة ونازلة، فيبقى 999,980 رمزًا، أي 19.9 بت. بسرعة 1,000 محاولة في الثانية يحتاج المهاجم في المتوسط نحو 500 ثانية، أي قرابة ثماني دقائق. أما عبارة المرور من 6 كلمات فعددها 7,776 مرفوعًا للقوة 6، أي 77.5 بت، ويبلغ متوسط تخمينها نحو 3,500 سنة حتى بسرعة التريليون. وكلمة المرور العشوائية الافتراضية عند 97.7 بت تحتاج في المتوسط نحو 4 مليارات سنة بالسرعة نفسها.
وحين تفعّل الشروط لا تولّد الأداة كلمة مرور ثم ترقّعها لتوافق الشروط، فذلك يجعل بعض النتائج أرجح من غيرها. بل تحسب بالضبط عدد كلمات المرور الصالحة التي يمكن أن تكتمل من كل موضع، وتسحب كل حرف بنسبة هذا العدد، فتتساوى فرص كل كلمة مرور تحقق الشروط. ولهذا يبقى الرقم بالبت صادقًا حتى مع شرط البدء بحرف أو منع التكرار.
وتفترض أوقات التخمين مهاجمًا يعرف بالضبط كيف صُنعت كلمة المرور، أي أنها لا تراهن على جهله بإعداداتك. وهي لا تصح إلا لكلمة مرور تستخدمها في حساب واحد، فإذا تكررت في موقعين وتسرّبت من أحدهما سقطت هذه التقديرات كلها.
توليد دفعات ونسخ كلمة المرور بالصيغة المطلوبة
في تبويب «عدة كلمات معًا» تكتب العدد في خانة «كم العدد؟» حتى 500 كلمة مرور، ثم تنسخها بزر «نسخ الكل» أو تنزّلها ملف TXT أو CSV. مسؤول تقنية في مكتب بالرياض يجهّز حسابات 40 موظفًا جديدًا يستطيع تنزيل ملف CSV واحد، ثم تحويله عبر محول CSV إلى JSON إذا كان سكربت الاستيراد يطلب تلك الصيغة، أو فصل القائمة بفواصل باستخدام أداة الفصل بالفواصل. وللتأكد من أن الملف يضم العدد المطلوب قبل الاستيراد، عدّ أسطره في عداد الأسطر.
ويعرض تبويب «المزيد» كلمة المرور في 3 صيغ جاهزة للنسخ: «مقتبسة لسطر الأوامر» حتى لا تفسّر الطرفية رموزها، و«نص JSON»، ونسخة مرمّزة لعناوين URL لمن يضعها داخل رابط اتصال بقاعدة بيانات. وإن أردت مراجعة الصيغة المرمّزة أو فكّها لاحقًا فاستخدم أداة ترميز URL وفكه. والمطور الذي يضع كلمة المرور في ملف إعداد يتجنب مشكلات الهروب كلها إذا اختار مجموعة الرموز الآمنة في السكربتات من البداية.
أما تبويب «قراءة بصوت عالٍ» فيسمّي كل حرف باسمه، فيقول مثلًا إن هذا حرف K كبير يليه الرقم سبعة ثم علامة تعجب، ويمكنك تفعيل «إضافة كلمات التهجئة (Alfa, Bravo)» لتمييز الأحرف المتقاربة في النطق. يفيدك ذلك حين تملي مفتاح شبكة مقهى أو عيادة على زميل عبر الهاتف، ولمن يفضل المسح بدل الإملاء يمكن وضع المفتاح في مولد رمز QR.
حدود الأداة ومقارنتها بالمولدات الأخرى
للإصدار 2.0 من مولد كلمات المرور حدود ينبغي أن تعرفها قبل الاعتماد عليه:
- كلمات عبارة المرور إنجليزية فقط، فلا توجد قائمة كلمات عربية.
- قارئ الشروط يفهم النصوص الإنجليزية وحدها.
- لا تستطيع صفحة ويب مسح الحافظة، لذا تخبرك الأداة أن كلمة المرور تبقى فيها حتى تنسخ شيئًا آخر.
- أوقات التخمين مبنية على مهاجم يعرف طريقة الصنع، ولا تنطبق إلا على حساب واحد.
- الأداة لا تحفظ كلمات المرور ولا تملؤها تلقائيًا، وهذا عمل مدير كلمات المرور.
| الميزة | ToolsPivot | 1Password | Bitwarden | LastPass | random.org |
|---|---|---|---|---|---|
| اختيار الرموز المستخدمة | نعم، قابلة للتعديل | لا، مجموعة ثابتة | لا، مجموعة ثابتة من 8 رموز | لا، كل الرموز مع £ | بلا رموز |
| ضمان ظهور كل نوع مختار | نعم، مع تنبيه صريح | نعم | لا، خرجت عينة بلا رمز | نعم | لا ينطبق |
| شروط الموقع (حد أدنى، بدء بحرف، منع التكرار) | نعم | لا | لا | لا | لا |
| القوة كرقم | بتات دقيقة وأوقات تخمين | لا شيء | كلمة وصفية | كلمة وصفية | لا شيء |
| عدة كلمات مرور معًا | 500 مع TXT وCSV | واحدة | واحدة | واحدة | 100 |
| مكان الإنشاء | في المتصفح | في الصفحة | في الصفحة | في الصفحة | على خادمهم |
ومع ذلك تتفوق تطبيقات إدارة كلمات المرور الثلاثة في الجدول بأمر لا تقدمه ToolsPivot: فهي تحفظ ما تولّده وتملؤه في المواقع تلقائيًا، فإن كنت تستخدم أحدها فالأنسب أن تولّد منه مباشرة للحسابات العادية، وتعود إلى هذه الأداة حين يرفض موقع ما الناتج أو حين تحتاج دفعة كاملة. أما random.org فينصح بنفسه بعدم توليد كلمات المرور الحساسة عبر أي خدمة على الإنترنت لأن الناتج يصلك من خادمه.
بيانات المنهجية: خضعت الأداة إلى 72 فحصًا آليًا، منها حصر كل كلمة مرور صالحة بالقوة الغاشمة على 160 مجموعة شروط عشوائية، واختبارات إحصائية تتحقق من توزيع الناتج بالتساوي. وأُخذت أرقام المقارنة من تشغيل كل أداة حية في 11 أكتوبر 2026، أما أوقات التخمين في الأمثلة فحسبناها من أعداد المنهجية.
الأسئلة الشائعة
في الغالب يرفض الموقع رمزًا معينًا لا يقبله، أو يطلب نوعًا من الأحرف لم يظهر في الناتج. اختر مجموعة رموز تطابق ما يذكره الموقع أو اكتب مجموعتك الخاصة، وفعّل الحد الأدنى للأرقام والرموز من «شروط الموقع».
لا، فقارئ الشروط لا يفهم إلا الإنجليزية حتى الآن. اقرأ الشروط بنفسك واضبطها يدويًا: الحد الأدنى للأرقام والرموز، والبدء بحرف، ومنع تكرار الحرف مرتين متتاليتين.
تفضّل إرشادات NIST SP 800-63B-4 ودليل OWASP للمصادقة الطول على قواعد التركيب، وتطلب 15 حرفًا على الأقل حين تكون كلمة المرور هي الحماية الوحيدة للحساب. الطول الافتراضي هنا 16 حرفًا فيتجاوز هذا الحد، أما مع التحقق بخطوتين فتسمح NIST بحد أدنى من 8 أحرف.
يكفي على جهاز يقفل نفسه بعد محاولات خاطئة قليلة، كبطاقة الصراف أو قفل الجوال. أما لحساب على الإنترنت فقوته البالغة 19.9 بت ضعيفة جدًا، فاختر النوع العشوائي بدلًا منه.
لا، فكل الأرقام التي تعرضها لوحة «القوة» تفترض حسابًا واحدًا. إذا تسرّبت كلمة المرور من موقع واحد جرّبها المهاجم على بقية حساباتك دون أي تخمين.
لا، فالأداة تُخفي كلمة المرور عن أدوات تسجيل الجلسات التي تسجّل ما يظهر على الصفحة. وهي فوق ذلك لا تُرسلها إلى أي خادم ولا تحفظها.
نعم، تُحفظ الإعدادات في متصفحك أما كلمات المرور فلا تُحفظ أبدًا، والواجهة متاحة في 18 لغة. ولأن الحفظ يتم في المتصفح نفسه فلن تجد إعداداتك إذا فتحت الأداة في متصفح آخر، ويمكنك معرفة متصفحك وإصداره عبر أداة ما هو متصفحي.