Sobre Gerador de Senhas
O gerador de senhas do ToolsPivot cria senhas, frases-senha e PINs aleatórios dentro do seu navegador e mostra quantas combinações existem, de fato, com as configurações que você escolheu. O diferencial está no ajuste: você informa quais símbolos o site aceita e quais regras ele impõe, e cada senha já sai dentro desse padrão. Assim que a página abre, uma senha de 16 caracteres aparece pronta, com o botão Copiar ao lado. Para avaliar uma senha que você já usa, o verificador de força de senha faz o caminho inverso.
Como criar uma senha forte com o ToolsPivot
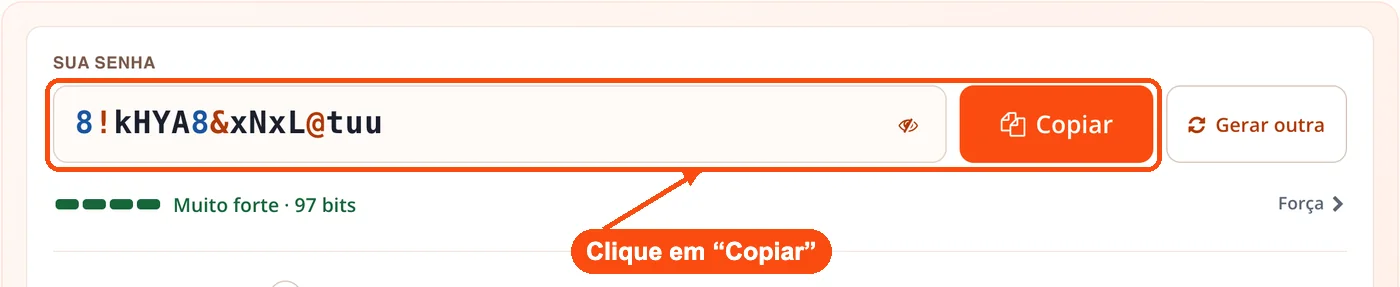
- Abra a página. A senha de 16 caracteres já vem gerada; se ela atende ao site, clique em Copiar.
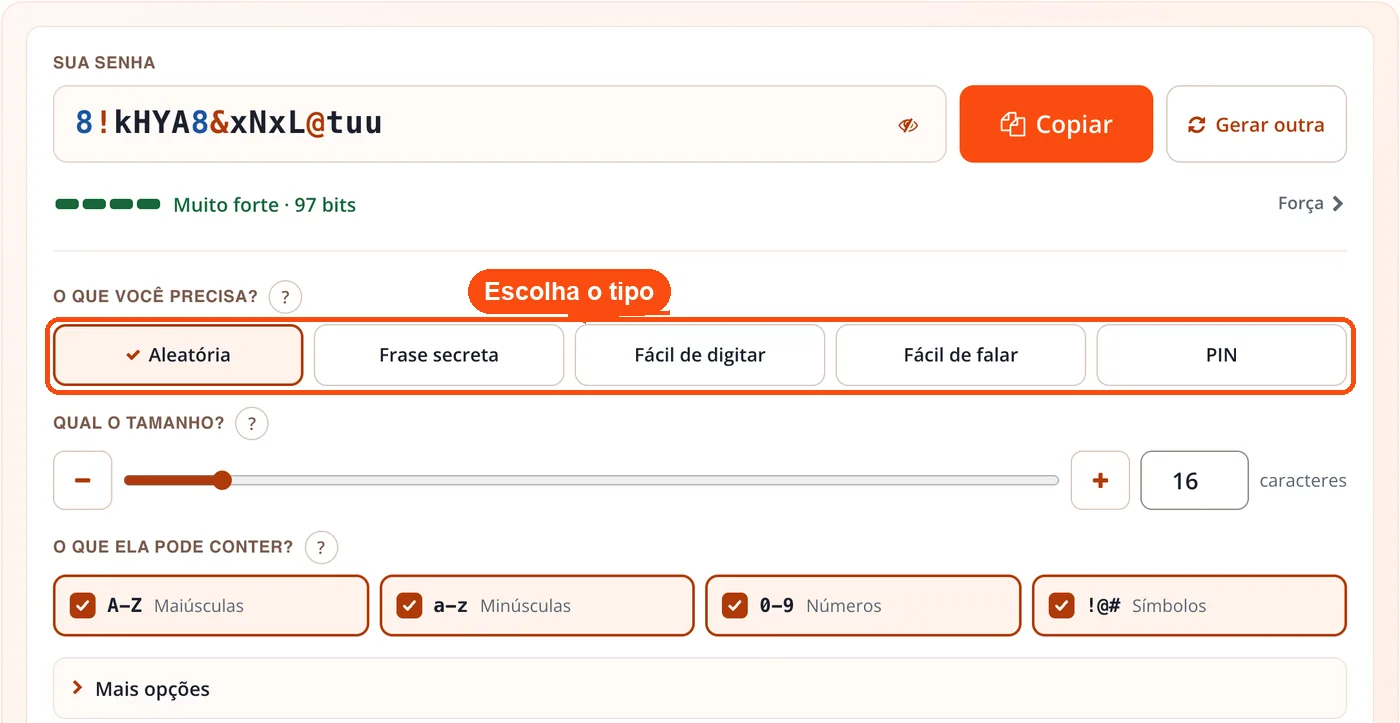
- Escolha o tipo: senha aleatória, frase-senha, fácil de digitar, fácil de falar ou PIN.
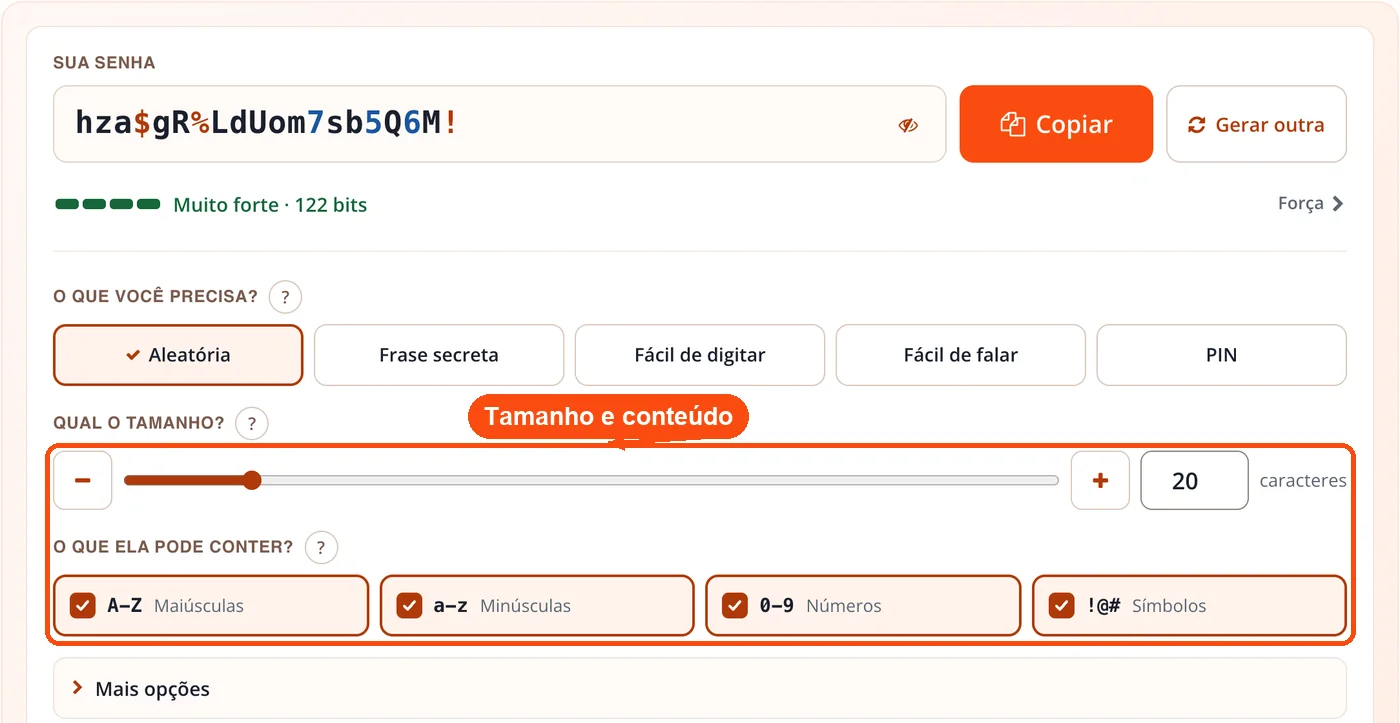
- Defina o tamanho no controle deslizante, que mostra o número exato, e marque nas quatro caixas o que entra na senha: letras maiúsculas, letras minúsculas, números e símbolos.
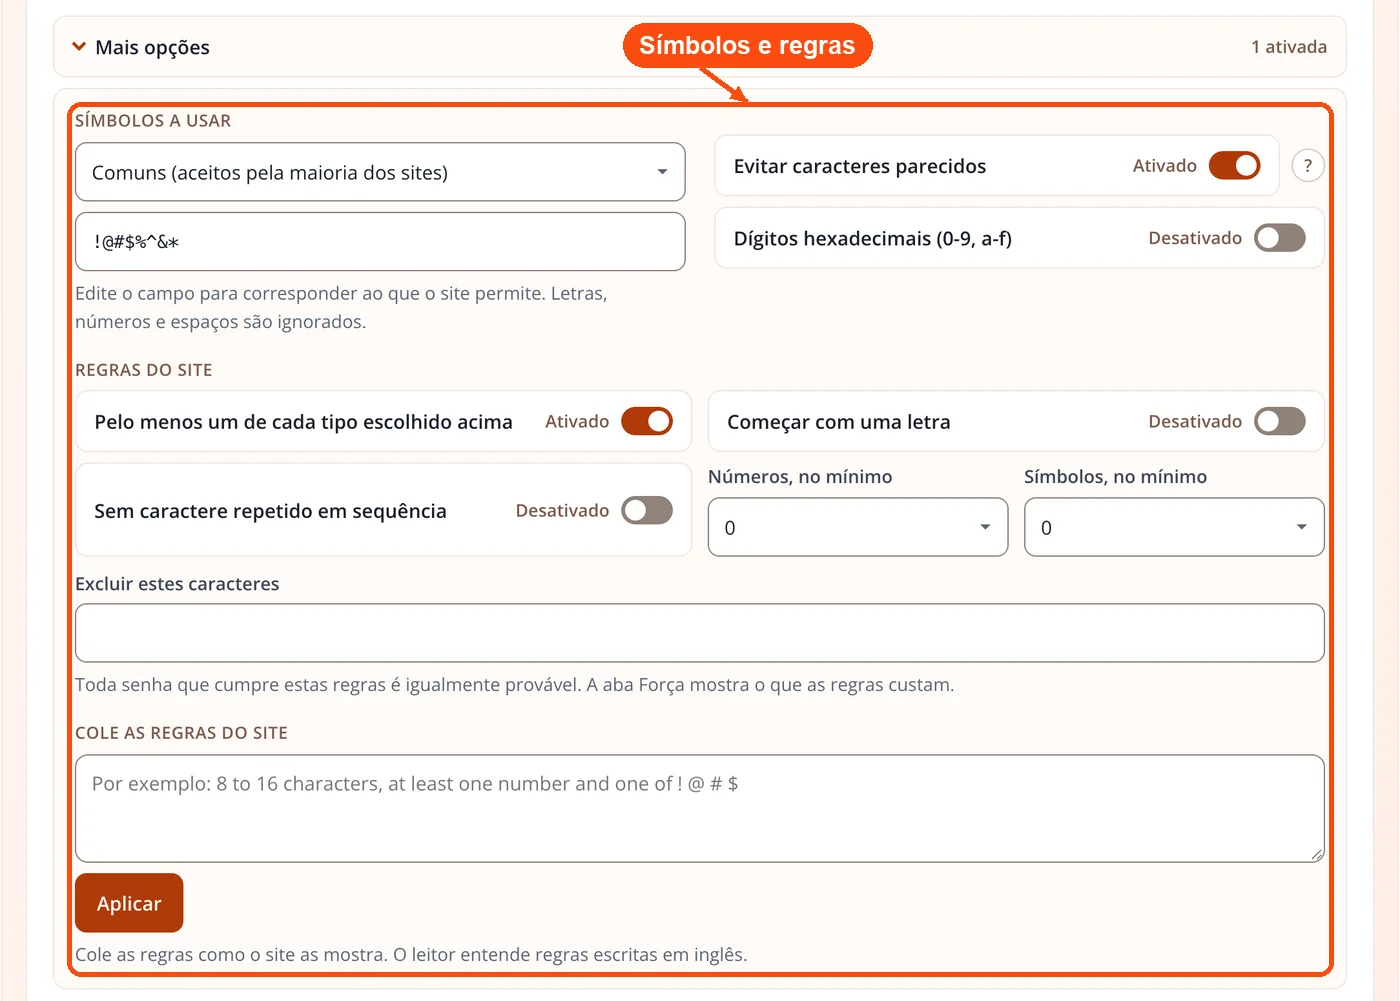
- Se o site tiver exigências, abra “Mais opções” para editar os símbolos, tirar caracteres parecidos, ligar regras ou colar o texto de regras do próprio site.
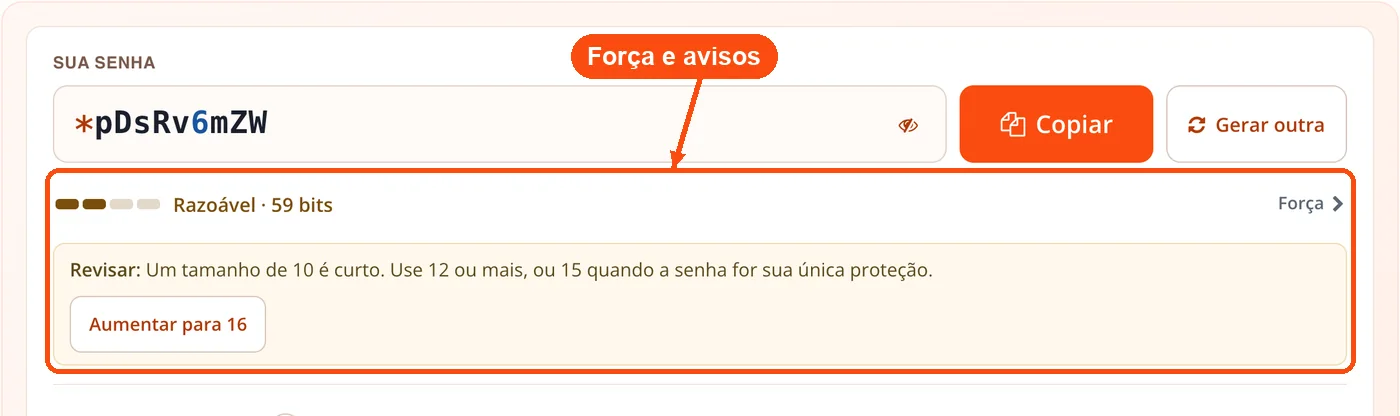
- Gere a senha e confira a força em bits e os avisos que aparecem logo abaixo antes de copiar.
Cada caractere vem da fonte criptográfica de aleatoriedade do navegador, a função crypto.getRandomValues. Para encaixar o número sorteado no intervalo de caracteres, a ferramenta usa amostragem por rejeição: valores que criariam viés são descartados e sorteados de novo, então nenhum caractere sai mais vezes que os outros. Com regras ligadas, ela conta quantas senhas válidas ainda são possíveis a partir de cada posição e sorteia nessa proporção, com aritmética de números grandes. Na prática, toda senha que cumpre as regras tem a mesma chance de sair. Nada de trocar um caractere no fim para forçar um número, o que deixaria certos padrões mais prováveis.
Gerar uma senha não faz nenhuma requisição à internet, e o ToolsPivot não usa chave de API nem serviço externo nesta ferramenta. O navegador lembra suas configurações, mas não guarda senhas. A senha também fica oculta para ferramentas de gravação de sessão, os scripts que alguns sites usam para gravar o que aparece na tela. Um limite que não depende da ferramenta: nenhuma página da web consegue limpar a área de transferência, então a senha copiada fica ali até você copiar outra coisa. Depois de colar, copie qualquer palavra para substituí-la.
Qual tipo de senha escolher
Os cinco tipos trocam força por praticidade de jeitos diferentes. A tabela mostra o intervalo de cada um, o valor que já vem selecionado e a força nesse padrão.
| Tipo | Intervalo | Padrão | Força no padrão |
|---|---|---|---|
| Senha aleatória | de 4 a 128 caracteres | 16 caracteres | 97,7 bits com os símbolos comuns |
| Frase-senha | de 3 a 20 palavras | 6 palavras | 77,5 bits (12,9 bits por palavra) |
| Fácil de digitar | de 8 a 64 caracteres, em blocos de quatro | 16 caracteres | 80 bits (exatos 5 bits por caractere) |
| Fácil de falar | de 3 a 12 grupos de duas sílabas | 6 grupos | 75,8 bits (12,6 bits por grupo) |
| PIN | de 3 a 12 dígitos | 6 dígitos | 19,9 bits (999.980 PINs possíveis) |
A senha aleatória é a escolha certa para guardar num gerenciador de senhas. Ninguém vai digitá-la de cabeça, então vale usar o maior tamanho que o site aceitar. A frase-senha sorteia palavras da EFF Long Wordlist, uma lista de 7.776 palavras em inglês em que nenhuma é o começo de outra, usada sem alterações sob a licença CC BY 4.0. A lista só é baixada quando você pede uma frase-senha. É o tipo para a senha mestra ou para o login do computador, que precisam ficar na memória. Se o que você quer são palavras soltas para outro uso, o gerador de palavras aleatórias resolve.
O tipo fácil de digitar usa 32 caracteres, letras minúsculas e números sem l, o, 0 e 1, e separa a senha em blocos de quatro. Funciona bem para digitar no controle da TV ou no celular, onde trocar de teclado a cada símbolo cansa. O fácil de falar monta cada grupo como consoante, vogal, consoante, vogal, a partir de 16 consoantes e 5 vogais, o que gera sílabas pronunciáveis para ditar a alguém.
No PIN, a ferramenta descarta números feitos de um único dígito repetido, como 000000, e qualquer sequência reta subindo ou descendo, como 123456 ou 654321. Com 6 dígitos, isso tira 20 combinações óbvias e deixa 999.980 em vez de 1 milhão.
Como fazer o site aceitar a senha
O motivo mais comum para desistir de um gerador é o site recusar o resultado: o banco não aceita certo símbolo, o portal exige que a senha comece com letra, o sistema da empresa bloqueia caractere repetido. Em “Mais opções” você ajusta a ferramenta a essas exigências antes de gerar, começando pelo conjunto de símbolos, que é editável e tem versões prontas:
- Comuns: !@#$%^&*, os 8 símbolos do padrão.
- Amplo: 23 símbolos.
- Todos os símbolos do teclado: 32.
- Seguro em scripts e arquivos de configuração: -_.+=
- Chave de Wi-Fi: -_.!@*+=?
- Seu próprio conjunto, digitado no campo.
A opção de caracteres parecidos tira O, 0, o, I, l, 1 e |, útil quando a senha vai ser lida num papel ou numa tela pequena. As regras cobrem um mínimo de números e de símbolos, começar com letra e nunca repetir o mesmo caractere duas vezes seguidas. Se o site mostra as exigências em texto, cole esse texto no leitor de regras e a ferramenta se configura sozinha. Ele entende regras escritas em inglês; num site em português, confira as opções que ele marcou antes de gerar.
Para a rede de casa, o conjunto Chave de Wi-Fi limita os símbolos aos nove pensados para esse uso. Depois, o gerador de QR code transforma a senha num código que as visitas escaneiam com a câmera. Precisa de uma chave em vez de uma senha? A opção de chave hexadecimal usa só os dígitos de 0 a 9 e as letras de a a f, em qualquer tamanho: 32 caracteres dão 128 bits.
O que significam os bits e o tempo para adivinhar
A força exibida não é palpite de um medidor que procura padrões conhecidos. É a contagem exata de resultados possíveis com as suas configurações, convertida em bits, e cada bit a mais dobra o número de tentativas que um atacante precisa fazer.
Veja o padrão como exemplo. Sorteando 16 caracteres entre 70 (26 maiúsculas, 26 minúsculas, 10 números e os 8 símbolos comuns), a conta daria 98,1 bits. Como a ferramenta garante que cada tipo marcado aparece pelo menos uma vez, as senhas que ficariam sem algum deles saem da contagem, e sobram 97,7 bits. A visão Força mostra esse custo para cada caractere retirado e cada regra ligada, então você vê se a exigência do site vale o que tira.
A mesma visão traz o tempo médio para adivinhar a senha a 1.000, 10 bilhões e 1 trilhão de tentativas por segundo. O cálculo é metade das possibilidades dividida pela velocidade. Nos padrões de cada tipo, o resultado fica assim:
| Tipo no padrão | 1.000 por segundo | 10 bilhões por segundo | 1 trilhão por segundo |
|---|---|---|---|
| PIN de 6 dígitos | cerca de 8 minutos | menos de 1 milissegundo | menos de 1 milissegundo |
| Fácil de falar, 6 grupos | 1,1 trilhão de anos | cerca de 109 mil anos | cerca de 1.089 anos |
| Frase-senha, 6 palavras | 3,5 trilhões de anos | cerca de 350 mil anos | cerca de 3.500 anos |
| Fácil de digitar, 16 caracteres | 19 trilhões de anos | 1,9 milhão de anos | cerca de 19 mil anos |
| Senha aleatória, 16 caracteres | 4,1 quintilhões de anos | 410 bilhões de anos | 4,1 bilhões de anos |
Duas condições pesam nesses números. Eles supõem um atacante que sabe exatamente como a senha foi feita, o cenário mais duro possível. E só valem para uma senha usada numa única conta: se ela vazar de um site, quem tiver a lista entra nos outros sem adivinhar nada. No caso do PIN, a tabela explica por que ele só funciona com bloqueio após poucas tentativas erradas, como fazem celulares e cartões de banco.
Senhas em lote, leitura em voz alta e cópia para código
Além de Força, a saída tem as visões Várias de uma vez, Ler em voz alta e Mais. A primeira gera até 500 senhas com as mesmas configurações, com Copiar tudo e arquivos TXT e CSV. Serve para quem prepara acessos de uma turma, de uma equipe de loja ou de contas de teste. Com o CSV em mãos, dá para converter CSV em JSON e importar num sistema, ou conferir o número de linhas do TXT antes de distribuir.
Ler em voz alta dá nome a cada caractere, como “K maiúsculo, sete, ponto de exclamação”, para ditar a senha por telefone sem confusão entre letras parecidas. Se quiser, ligue o alfabeto de soletração (Alfa, Bravo).
Em Mais, você copia a senha entre aspas pronta para o terminal (shell), em formato JSON ou codificada para URL, o que evita que um $ ou um & quebre o comando ou o endereço. Para ver o que muda na codificação, cole o resultado no codificador de URL. A mesma aba lista as últimas 20 senhas desta visita, guardadas só na memória da página. Quem gera senha para arquivo .env ou script pode juntar o conjunto Seguro em scripts e arquivos de configuração com a cópia para shell. E se o sistema pede o hash em vez da senha, o gerador de códigos hash MD5 mostra o valor, lembrando que MD5 não serve para proteger senhas guardadas.
Limites e comparação com outros geradores
Os limites, sem rodeio: as palavras da frase-senha são em inglês, o leitor de regras entende regras em inglês, a página não consegue limpar a área de transferência e os tempos para adivinhar valem para o pior atacante e para uma senha usada numa só conta. A interface está em 18 idiomas, português incluído. A ferramenta, na versão 2.0, passa por 72 verificações automáticas, entre elas a enumeração por força bruta de todas as senhas válidas em 160 conjuntos de regras sorteados e testes estatísticos de que a saída sai distribuída por igual.
| Recurso | ToolsPivot | 1Password | Bitwarden | LastPass | random.org |
|---|---|---|---|---|---|
| Escolher os símbolos | Sim, editável | Não, conjunto fixo | Não, 8 fixos | Não, todos os símbolos e mais o £ | Sem símbolos |
| Todo tipo marcado garantido | Sim, e a ferramenta avisa | Sim | Não, uma amostra saiu sem símbolo | Sim | Não se aplica |
| Regras do site (mínimos, começar com letra, sem repetição) | Sim | Não | Não | Não | Não |
| Força em número | Bits exatos e tempos | Nenhuma | Uma palavra e um tempo estimado | Uma palavra | Nenhuma |
| Várias de uma vez | 500, em TXT e CSV | Uma | Uma | Uma | Até 100 |
| Onde a senha é feita | No navegador | Na página | Na página | Na página | No servidor deles |
Os gerenciadores de senha ganham num ponto que nenhum gerador de senhas avulso cobre: guardam a senha e preenchem o login por você. Se você já usa um deles, o gerador embutido resolve o dia a dia, e o ToolsPivot entra quando o site tem exigências que esse gerador não atende. Uma senha forte também não protege um cadastro num endereço falso, então vale verificar se um site é seguro e passar o domínio no verificador de SSL do domínio antes de criar a conta.
Testado em outubro de 2026, operando cada ferramenta ao vivo em 11/10/2026; a linha de força da Bitwarden foi conferida de novo na página pública dela em novembro de 2026.
Perguntas frequentes
Pelo menos 15 caracteres quando a senha é a única proteção da conta. É o que diz o NIST SP 800-63B-4, referência que a ferramenta segue junto com a OWASP Authentication Cheat Sheet; as duas priorizam comprimento em vez de regras de composição. O padrão de 16 caracteres já cumpre essa marca.
Nos padrões, a senha aleatória tem 97,7 bits e a frase-senha de 6 palavras tem 77,5 bits. Para passar dos 100 bits, a frase-senha precisa de 8 palavras, que somam 103,4 bits. A vantagem dela é caber na memória, o que importa para a senha mestra.
Não. Se um dos sites vazar, a senha vale em todos os outros e a força deixa de importar. Gere uma senha diferente para cada conta e, para contas de e-mail, faça também a verificação de privacidade de e-mail do seu leitor de mensagens.
Não, a menos que haja suspeita de vazamento. O NIST SP 800-63B-4 orienta os sistemas a não exigir troca periódica, porque ela leva as pessoas a criar variações previsíveis da senha antiga.
Ainda não: as palavras vêm de uma lista em inglês. Isso não reduz a força, que depende só do tamanho da lista (12,9 bits por palavra) e não do idioma. Se o inglês atrapalhar a memorização, o tipo fácil de falar é uma alternativa pronunciável.
Abra as ferramentas de desenvolvedor do navegador na aba Rede e gere algumas senhas. Nenhuma requisição aparece no momento da geração, porque tudo acontece na página.
Use a opção de chave hexadecimal com 64 caracteres. Cada caractere hexadecimal vale 4 bits, então 64 caracteres dão 256 bits, assim como 32 caracteres dão 128 bits.